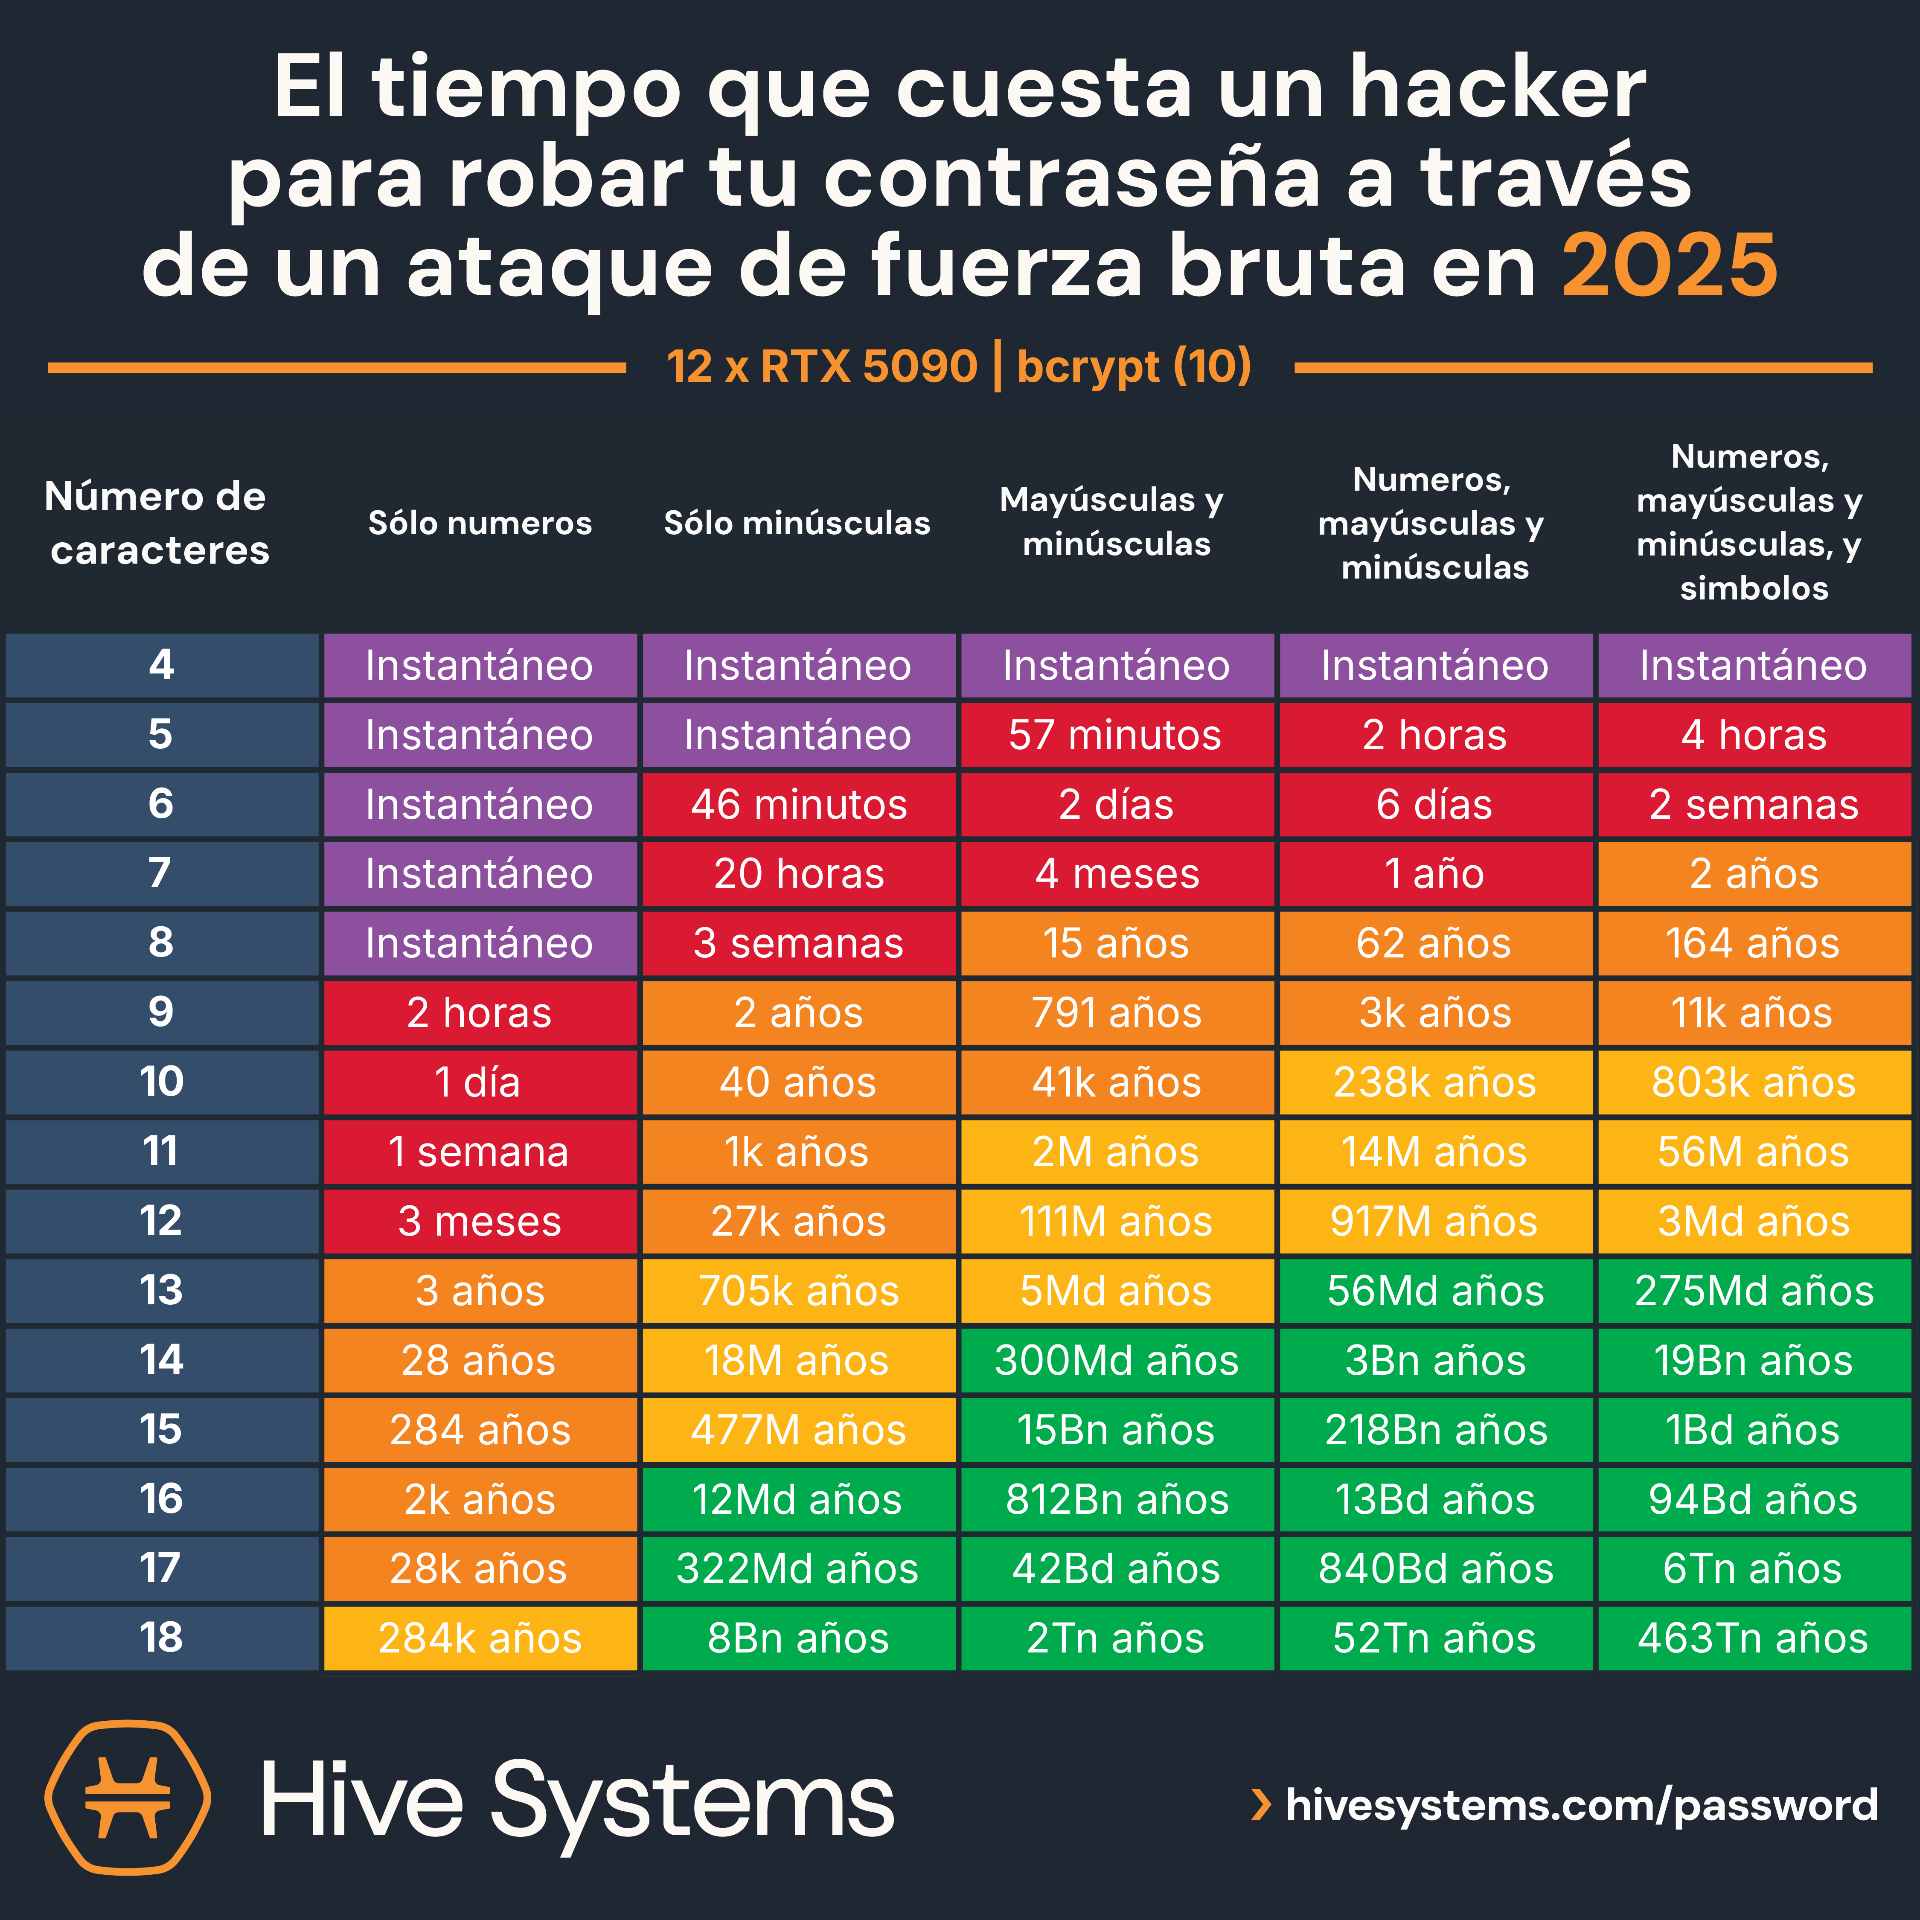
Contraseñas en 2026: Lo que debes saber para proteger tu organización
Esta tabla nos muestra cuánto tardaría un atacante en romper tu contraseña por fuerza bruta en 2026. El escenario es aterrador: 12 bestias gráficas NVIDIA RTX 5090 atacando un algoritmo robusto como bcrypt (factor 10).
🚀El dato clave: Si tu contraseña es compleja, incluso este hardware futurista tarda una eternidad.
⚠️El problema real: La mayoría de los sitios web y sistemas corporativos NO usan ese nivel de encriptación. Usan configuraciones mucho más débiles. Esto significa que los tiempos de la tabla, en la vida real, se reducen drásticamente. Además, esto es solo fuerza bruta; no considera el phishing o el malware, que son mucho más rápidos.
🧨 ¿Por qué seguiremos hablando de contraseñas en 2026?
Porque probablemente, seguirán siendo un eslabón débil. Según informes clave (como el Verizon DBIR), el robo y fuga de credenciales fue el vector de ataque #1 en 2025.
El costo duele: el informe #CostOfADataBreach de #IBM estima que una fuga de datos cuesta en promedio global unos 4,44 millones de USD. Una simple contraseña débil puede paralizar una organización.
🛡️ Tu plan de acción inmediato para 2026
Si la brecha es en tu empresa: 🏢
Coopera y reporta. No intentes ser el héroe solitario. Sigue las instrucciones de tu equipo de seguridad (CSIRT) al pie de la letra. La rapidez en la contención es vital.
Si la brecha es en tu correo personal
(Revisa en haveibeenpwned.com):
1️⃣ Segmenta tu vida digital
No uses el mismo correo gratuito para todo. Crea cuentas diferentes:
- 📧 Una exclusiva para bancos y temas financieros.
- 📧 Otra para temas académicos/profesionales.
- 📧 Otra "sacrificable" para redes sociales, foros y newsletters.
Si cae una, el resto de tu vida digital sigue segura.
2️⃣ El MFA no es negociable
Activa siempre el doble factor (2FA/MFA). Es la combinación de:
- 🧠 Algo que sabes (tu contraseña).
- 📱 Algo que tienes (tu celular con Google Authenticator, un YubiKey).
- 👁️ Algo que eres (tu huella o rostro).
3️⃣ Rompe el mito de los 90 días
Guías modernas como la NIST SP 800-63B ya NO recomiendan cambiar la contraseña cada 3 meses obligatoriamente. ¿Por qué? Porque los humanos acabamos usando patrones predecibles ("P@ssword2026", "P@ssword2027").
✅Mejor enfoque: Usa frases de paso larguísimas (4 o 5 palabras al azar) y cámbialas solo si hay evidencia de compromiso. Si decides cambiarla frecuentemente, asegúrate de que sea una contraseña totalmente nueva, no solo cambiar el número final.
🎇 Cierre y reflexión
Ayer, 31 de diciembre de 2025, mientras muchos celebraban, se reportaron15 nuevas víctimas de ransomware en el mundo. Trabajemos juntos para que ese número baje.
Atribución de imagen: Tabla de contraseñas © Hive Systems. Compartida con fines educativos. El uso de este material no implica respaldo por parte de Hive Systems.
💬 Únete a la conversación: Comentar en LinkedIn